Abrir el Quick Tunnel
Con las consultas local e interna correctas y Next todavía activo, abrí una terminal nueva del host en la raíz de lab. Dejala dedicada al túnel y comprobá que el nombre lab-tunnel esté libre.
El túnel reenvía todo el servicio configurado, no sólo /api/health. La landing y las demás rutas quedan alcanzables públicamente. No apuntes al editor, daemon Docker, consola administrativa ni backend con datos privados. HTTPS protege el transporte, pero no identifica por sí solo a quien usa la aplicación. En el próximo capítulo GitHub necesitará llegar sin un formulario de login interactivo.
docker run --rm -it --name lab-tunnel \
  --network red-taller \
  taller \
  cloudflared tunnel --no-autoupdate \
  --url http://lab-app:3000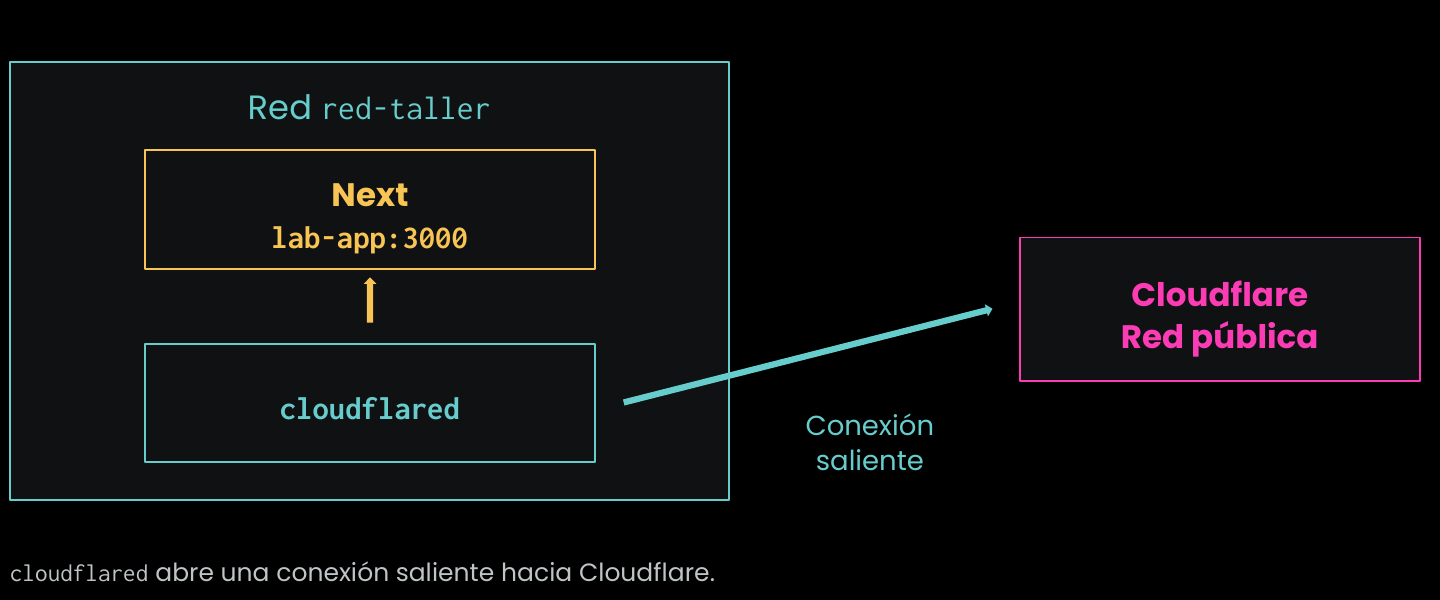
El diagrama del taller es conceptual. Cloudflare recibe HTTPS en su red pública y cloudflared inicia y mantiene la conexión desde adentro hasta esa red.
Buscá en los logs la URL real https://…trycloudflare.com, copiala completa y conservá abierta esta terminal. Abrila en otra pestaña y fijate que aparezca la landing del HackerSpace. Guardá la URL de este arranque, porque no está reservada y otro arranque puede producir otro hostname.
No sigas si el connector no conecta o el destino --url no es el servicio de práctica. No abras otro connector para tapar el error. Una dirección administrada queda como referencia opcional; este recorrido no necesita cuenta ni dominio.