Crear un token limitado
Con tu repo privado ya creado, vamos a preparar la credencial que usará la terminal para acceder a él. Seguí en el navegador y abrí la configuración de tu cuenta personal de GitHub. Un personal access token es una credencial, no código ni una contraseña para guardar en archivos.
Abrí Fine-grained personal access tokens → Generate new token:
- Poné un nombre reconocible y vencimiento corto, por ejemplo 7 días.
- En Resource owner, seleccioná tu cuenta personal.
- En Repository access → Only select repositories, elegí únicamente el repo recién creado. No elijas All repositories.
- En Repository permissions, concedé estos permisos:
| Permiso | Acceso |
|---|---|
| Contents | Read and write |
| Pull requests | Read and write |
| Metadata | Read-only, automático |
Con estos permisos, Contents te permite leer y enviar archivos y commits, y Pull requests te permite crear y revisar propuestas de cambio. Metadata da acceso a los datos básicos del repo. El token identifica tu cuenta ante las herramientas y limita las operaciones sobre repos privados a los seleccionados. No crea el repo ni sube archivos por sí mismo.
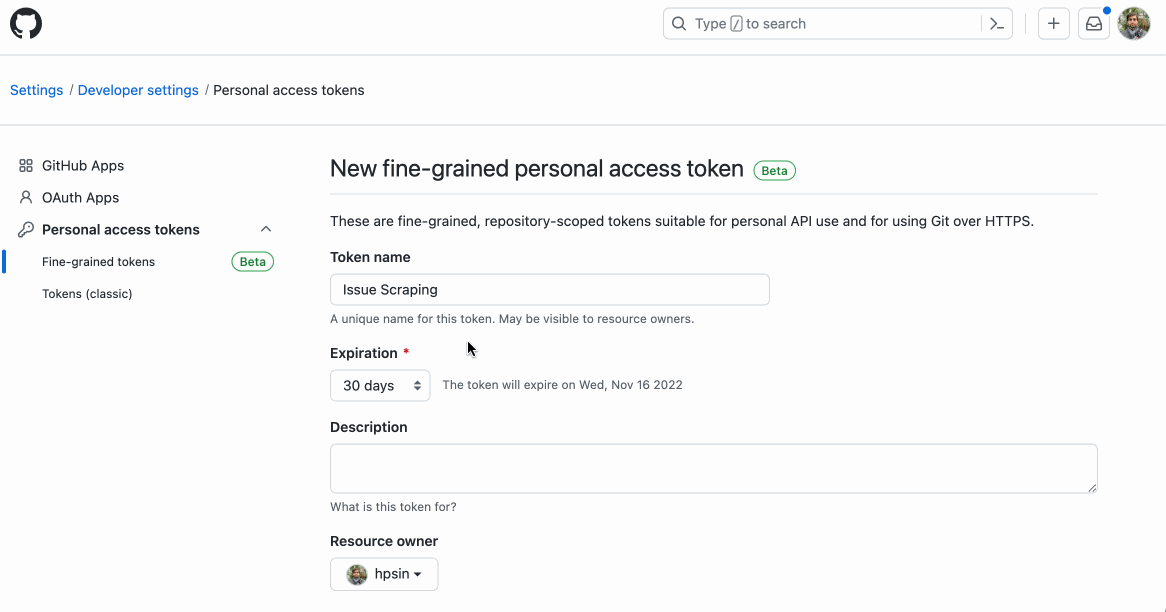
Referencia oficial de GitHub de 2022, interfaz histórica.
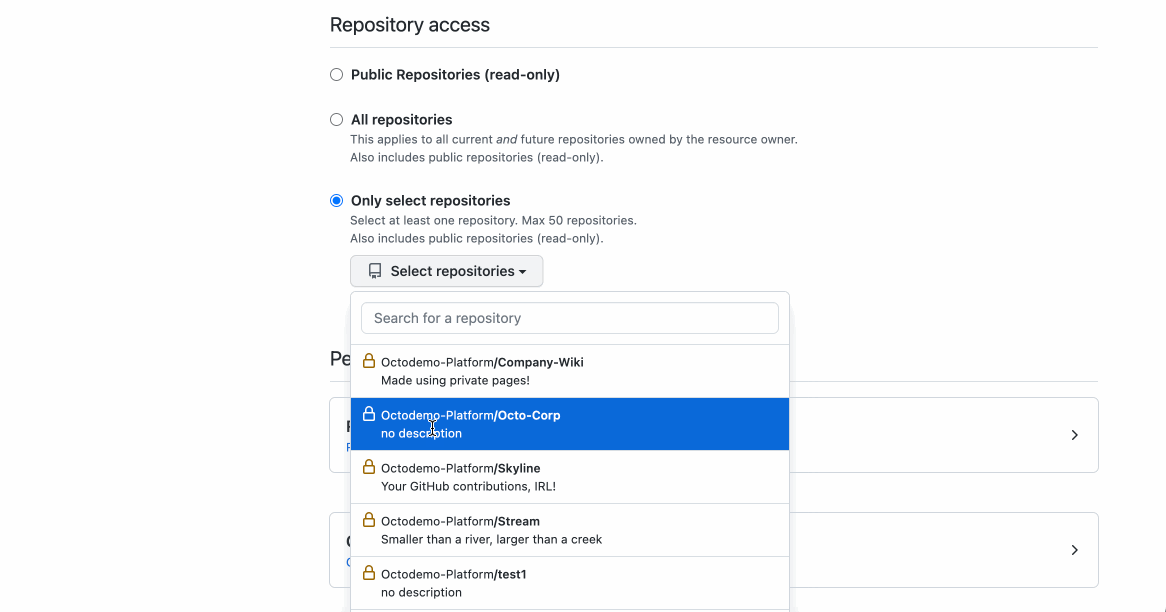
Referencia oficial de GitHub de 2022, cuentas y repositorios de ejemplo. Esta captura corresponde al PAT, no a la GitHub App que instalarás para Vercel.
Guiate por la tabla, no por los permisos de Issues que puedan aparecer en otras capturas. No hacen falta permisos de cuenta ni Administration. Estos permisos alcanzan para Git y PR de este capítulo. Vamos a agregar los de otros ejercicios cuando los necesitemos.
La selección limita el acceso privado, pero el token también puede leer repos públicos. Tampoco concede derechos que tu cuenta no tenga. Si una organización exige aprobación, no supongas que ya funciona. Por eso acá usamos tu repo personal.
Revisá selección y permisos, generá el token y copialo en privado para el login. No lo proyectes, captures, guardes en el repo ni pegues en un chat.
No sigas si el propietario, repo o permisos no coinciden. Consultá la documentación actual de tokens y sus permisos finos.